eJPT
InicialeLearnSecurity Junior Penetration Tester v2
INE SecurityID 169382835
Ver credencial oficial
> whoami
Drinking cherry chouffe
Arquetipo
Cazador web
Web en 14 de 14 máquinas
Sobre 14 máquinas etiquetadas


eLearnSecurity Junior Penetration Tester v2
INE SecurityID 169382835
Ver credencial oficial
Tienes la documentación de una API al completo, debemos ver su lógica para ver como explotarla.
11 min0.5 h resolviéndola
Máquina que hay que encadenar, idor, con enumeración de usuarios, buscar al admin, cambiarle la contraseña mediante verb tampering y crear un evento vulenrable a XXE.
06 min1 h resolviéndola
03 min1 h resolviéndola
Máquina que hay que encadenar, idor, con enumeración de usuarios, buscar al admin, cambiarle la contraseña mediante verb tampering y crear un evento vulenrable a XXE.
06 min1 h resolviéndola
Tienes la documentación de una API al completo, debemos ver su lógica para ver como explotarla.
11 min0.5 h resolviéndola
03 min1 h resolviéndola
Máquina enfocada en web fuzzing para desubrir ficheros de desarrollo que pueden contener información sensible.
04 min0.6 h resolviéndola
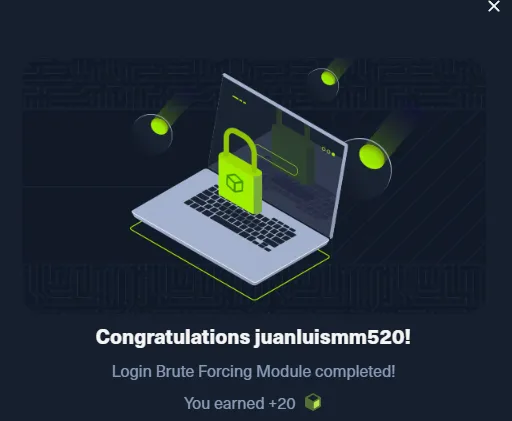
Debemos atacar dos laboratorios relacionados en los que debemos explotar ataques de fuerza bruta a partir de diccionarios dados.
03 min
Máquina final del módulo de Server-Side Attacks del path para la certificación CWES. En ella vemos claramente un SSRF y posiblemente más elementos que sean interesantes.
04 min2 h resolviéndola
Nos dan una web vulnerable a File Upload, debemos usar todo lo dado en el módulo para conseguirlo.
05 min2 h resolviéndola


01 min0.1 h resolviéndola
